
حوكمة المؤسسات.مُحكمة.جاهزة للتدقيق.
منصة متعددة المستأجرين للحوكمة وإدارة المخاطر والامتثال، مصممة للقطاعات الخاضعة للتنظيم التي تتطلب الهيكلة والأدلة والمساءلة في كل قرار امتثال.

كل خطوة مدروسة.
كل سجل قابل للتتبع.
لا يتم إنشاء أي بيانات تلقائيًا. لا توجد إعدادات موروثة. كل سياسة وضابط ومخاطرة ودليل يُحفظ فقط بإجراء من المستخدم لضمان أن السجلات مقصودة وقابلة للدفاع عنها.
تقييم الفجوات
تقييم متوافق مع الإطار لكل ضابط متوافق، جزئي، فجوة، أو غير مطبق مع توصيات ذات أولوية وتوليد سياسات تلقائي.
بيان قابلية التطبيق
توثيق قابلية تطبيق الضوابط وحالة التنفيذ ومبررات الاستثناءات مع ربط مباشر وقابل للتدقيق بالسياسات.
المخاطر والضوابط
سجل المخاطر يُحدَّث فقط بإجراء صريح من المستخدم. سجلات مقصودة وقابلة للدفاع عنها في أي تدقيق.
العمليات والمراقبة
اكتشاف الأصول، تتبع الثغرات، إدارة المهام، التوعية الأمنية، وإدارة مخاطر الأطراف الثالثة كلها في مساحة عمل محوكمة.
التدقيق والتقارير
مركزة الأدلة، تشغيل اختبارات الضوابط، تسجيل النتائج، وتصدير حزم التدقيق. لوحات KPI وKRI جاهزة لمجلس الإدارة.
مصممة لكل طبقة
في حزمة الامتثال لديك.
بنية معزولة لكل مستأجر
نافذة واحدة لكل
قرار يخص الضوابط.
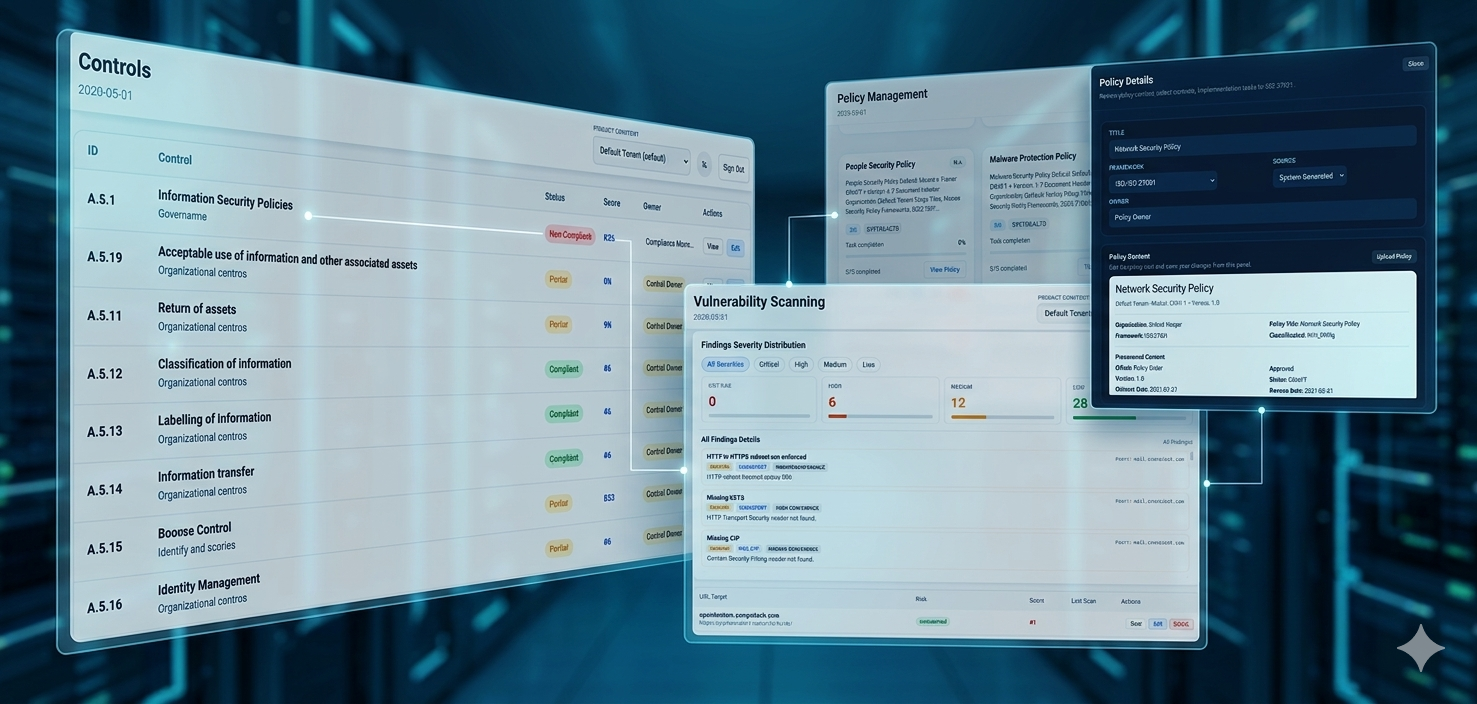
استعرض كامل كتالوج ضوابط ISO 27001 الملحق أ، تعمَّق في سجلات السياسات، وعالج نتائج الثغرات الحية كلها مرتبطة ومُقيَّمة وجاهزة للتدقيق.
- ◂حالة ودرجة ومالك لكل ضابط
- ◂مكتبة سياسات بتاريخ النسخ والموافقات
- ◂قائمة فرز للثغرات مصنَّفة بالخطورة
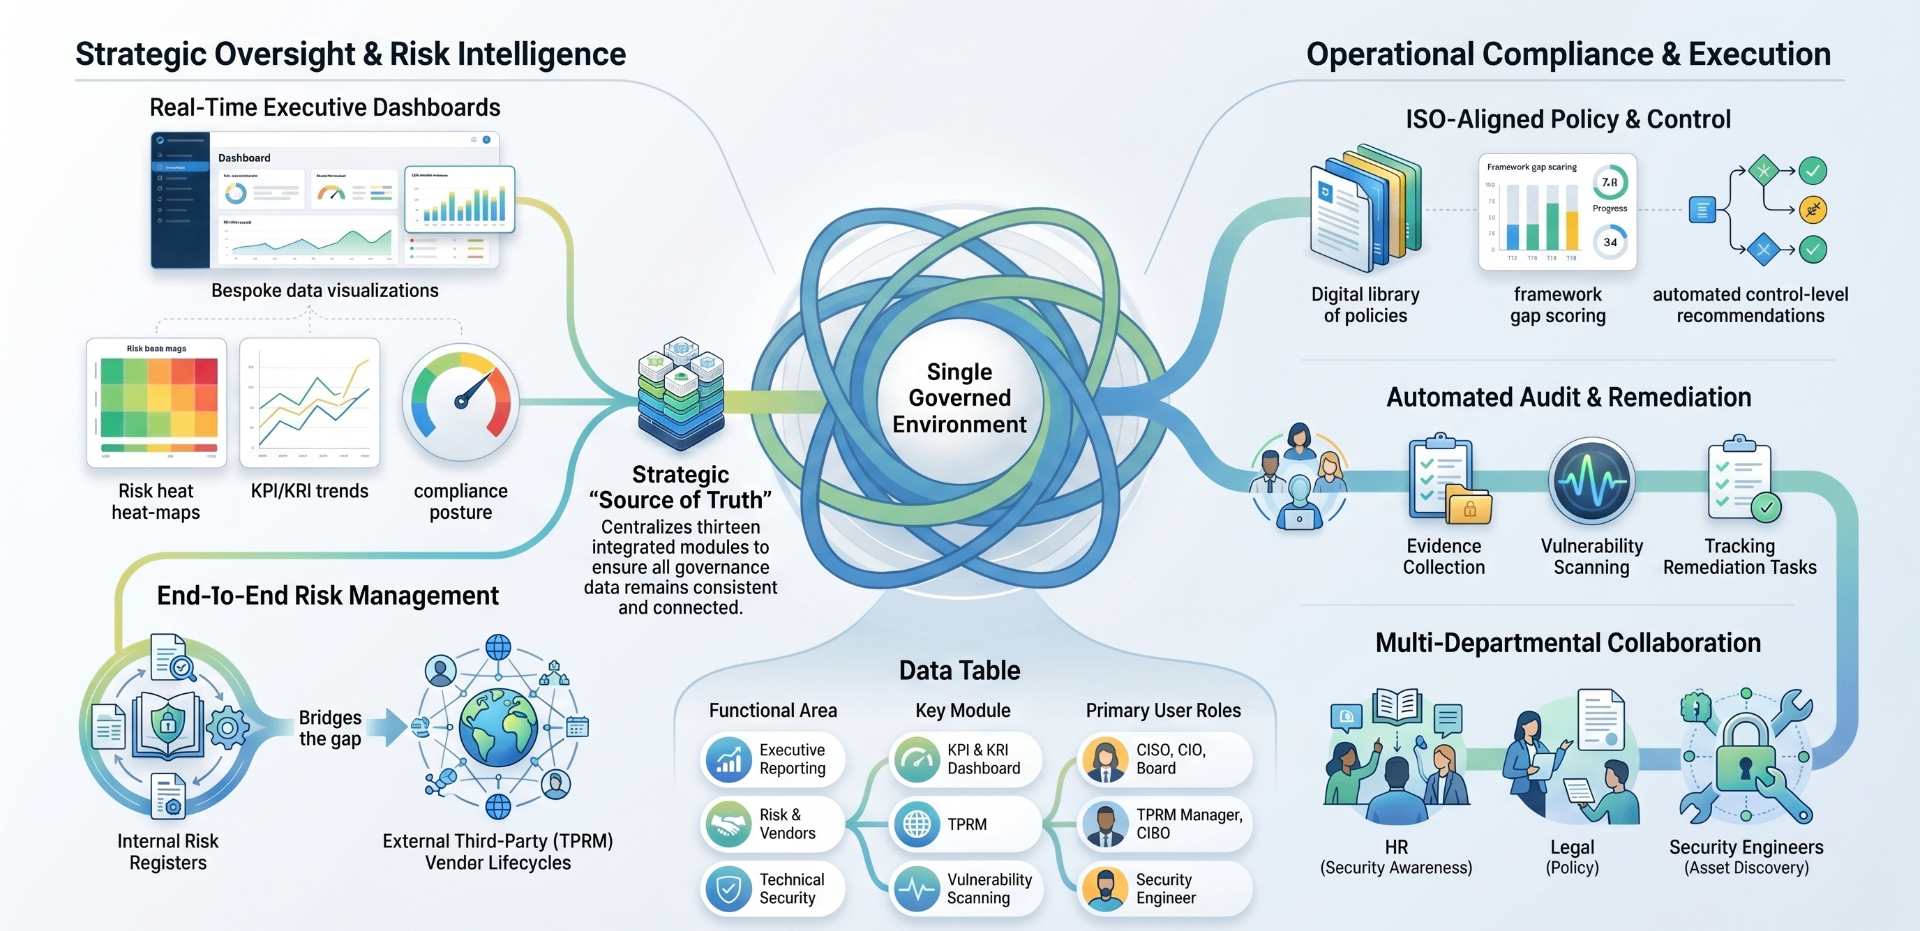
كل شيء في مساحة عمل محوكمة واحدة.
ثلاث عشرة وحدة متكاملة كل واحدة مصممة لغرض محدد، وكلها متصلة بمصدر واحد للحقيقة.
تحكم تشغيلي،
عبر كل إطار.
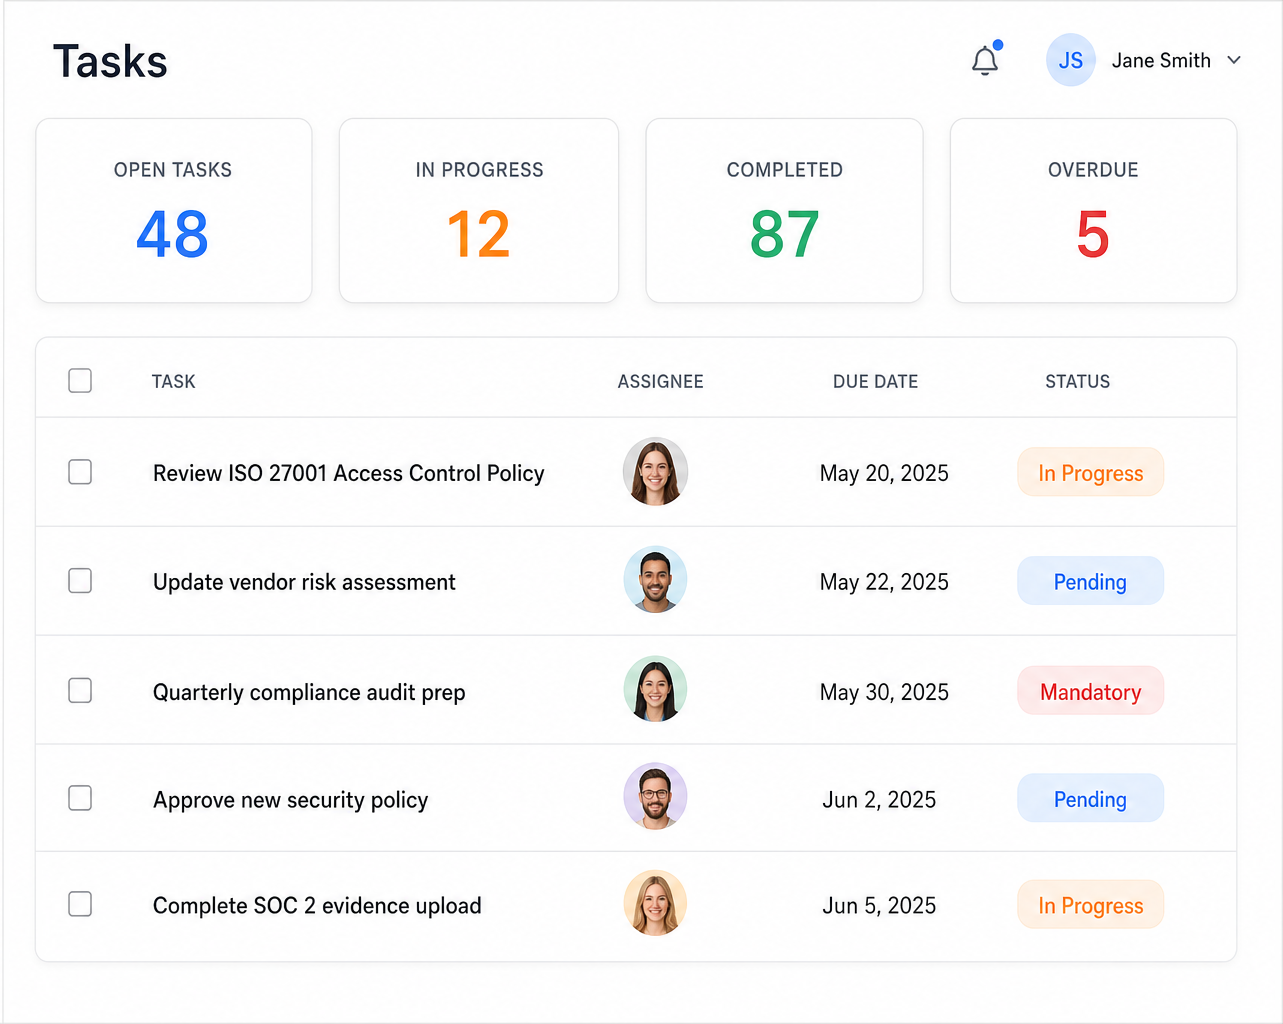
تتبع مهام المعالجة، خطط دورات التدقيق، وقِس تغطية التوعية الأمنية في عرض تنفيذي واحد مع كل سجل قابل للتتبع إلى ضابط أو سياسة أو نتيجة.
- ◂قائمة مهام حية عبر كل الأطر والملاك
- ◂تخطيط تدقيق ربعي ببوابات موافقة
- ◂تتبع إكمال التوعية وقياس الفعالية
مخاطر الموردين.
محوكمة من البداية للنهاية.
وحدة TPRM متكاملة بالكامل تحكم دورة حياة المورد من البحث الأولي إلى الإخراج المنظم مع سجلات مخاطر حسب الفئة وتدفقات تقييم وتتبع أدلة وسجل تدقيق شامل.
حالات دورة حياة المورد
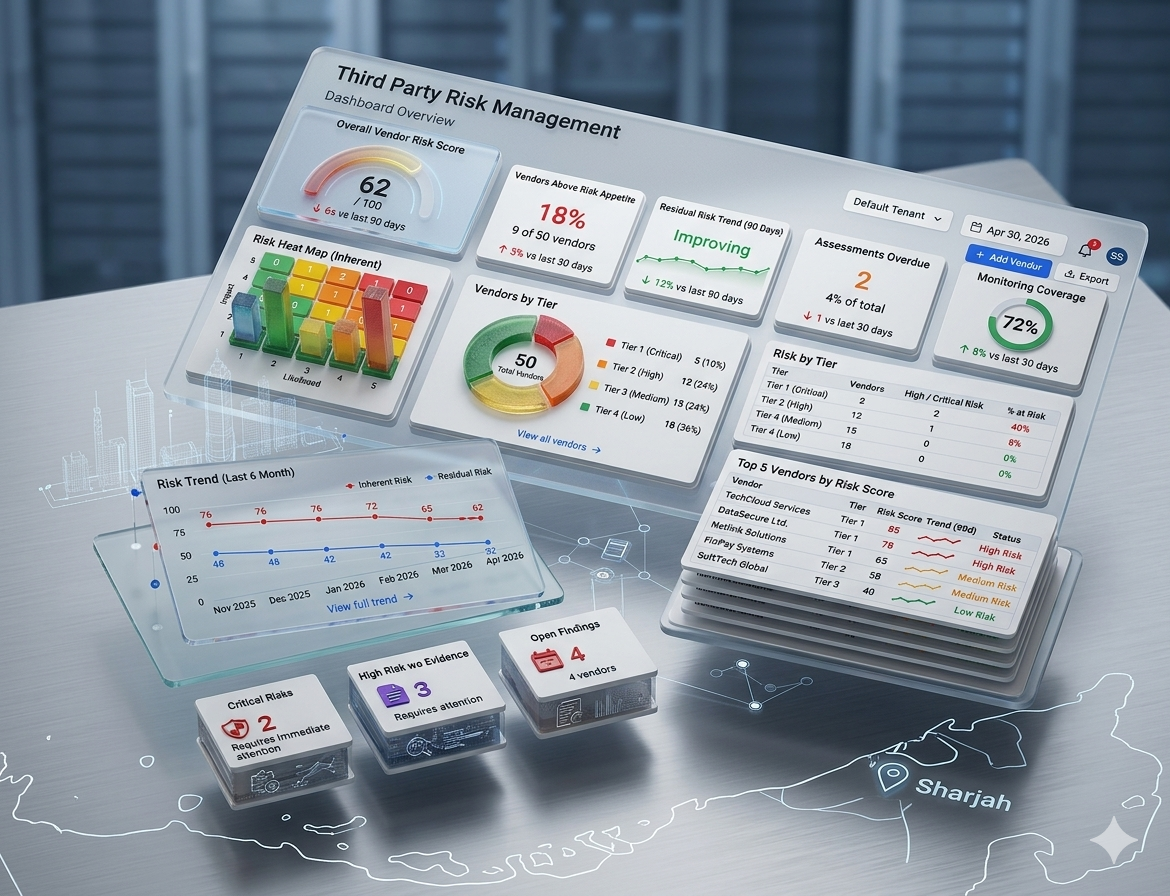
دورة حياة المورد
المخاطر والتقييمات
الأدلة وسجل التدقيق
مبنية وفق معايير المؤسسات.
منشورة حيث تحتاج.
الحوكمة وقابلية التدقيق
الأمان والمستأجرون
خيارات النشر
مبنية للقطاعات الخاضعة للتنظيم.
مصممة للمؤسسات في دول الخليج وما بعدها التي تتطلب حوكمة امتثال منظمة مع تتبع تدقيق كامل.
البنوك والخدمات المالية
مؤسسات منظمة من البنوك المركزية تتطلب حوكمة سيبرانية وتتبع تدقيق.
التقنية المالية والمدفوعات
شركات بقيادة الترخيص تبني برامج امتثال قابلة للإثبات.
الاتصالات
مشغلون لديهم التزامات بنية تحتية وطنية حرجة.
الحكومة والقطاع العام
جهات تتطلب حوكمة جاهزة للتدقيق مع أدلة قابلة للتتبع.
الرعاية الصحية والأدوية
مؤسسات تتعامل مع بيانات صحية حساسة تحت أدهيكس وPDPL.
التكنولوجيا وSaaS
موردو برمجيات يسعون لشهادات أمنية وثقة عملاء المؤسسات.
الطاقة والمرافق
مشغلو بنية تحتية حرجة يتطلبون حوكمة قائمة على المخاطر.
التأمين
شركات تأمين تدير التزامات أمنية متعددة الولايات القضائية.
قيمة سريعة. أثر دائم.
دورات تقييم أسرع
تدفقات موجَّهة تلغي تحليل الفجوات اليدوي بالكامل.
جاهزية تدقيق عند الطلب
أدلة مركزية ومبررات SoA وسجلات اختبار ضوابط متاحة دائمًا.
سجل مخاطر أنظف
يُحدَّث فقط بإجراء متعمَّد يقلل الضوضاء في تقارير مجلس الإدارة.
وضعية سياسات ثابتة
هيكلة متوافقة مع ISO تقلل بشكل كبير من جهود الصياغة اليدوية.
معالجة قابلة للقياس
ملكية المهام وتواريخ الاستحقاق تخلق معدلات إغلاق مساءلة.
مخاطر موردين تحت السيطرة
دورة TPRM تضمن عدم إدخال أو إخراج أي مورد دون سجل موثق.
أسئلة يتكرر طرحها
كل ما تحتاج معرفته عن قدرات واقي في الامتثال والجوانب التقنية والدعم.
جاهز لتبسيط برنامج الامتثال لديك؟
احجز عرضًا توضيحيًا مع فريقنا واكتشف كيف يمكن لواقي أن يحوّل برنامج الحوكمة وإدارة المخاطر والامتثال في مؤسستك.